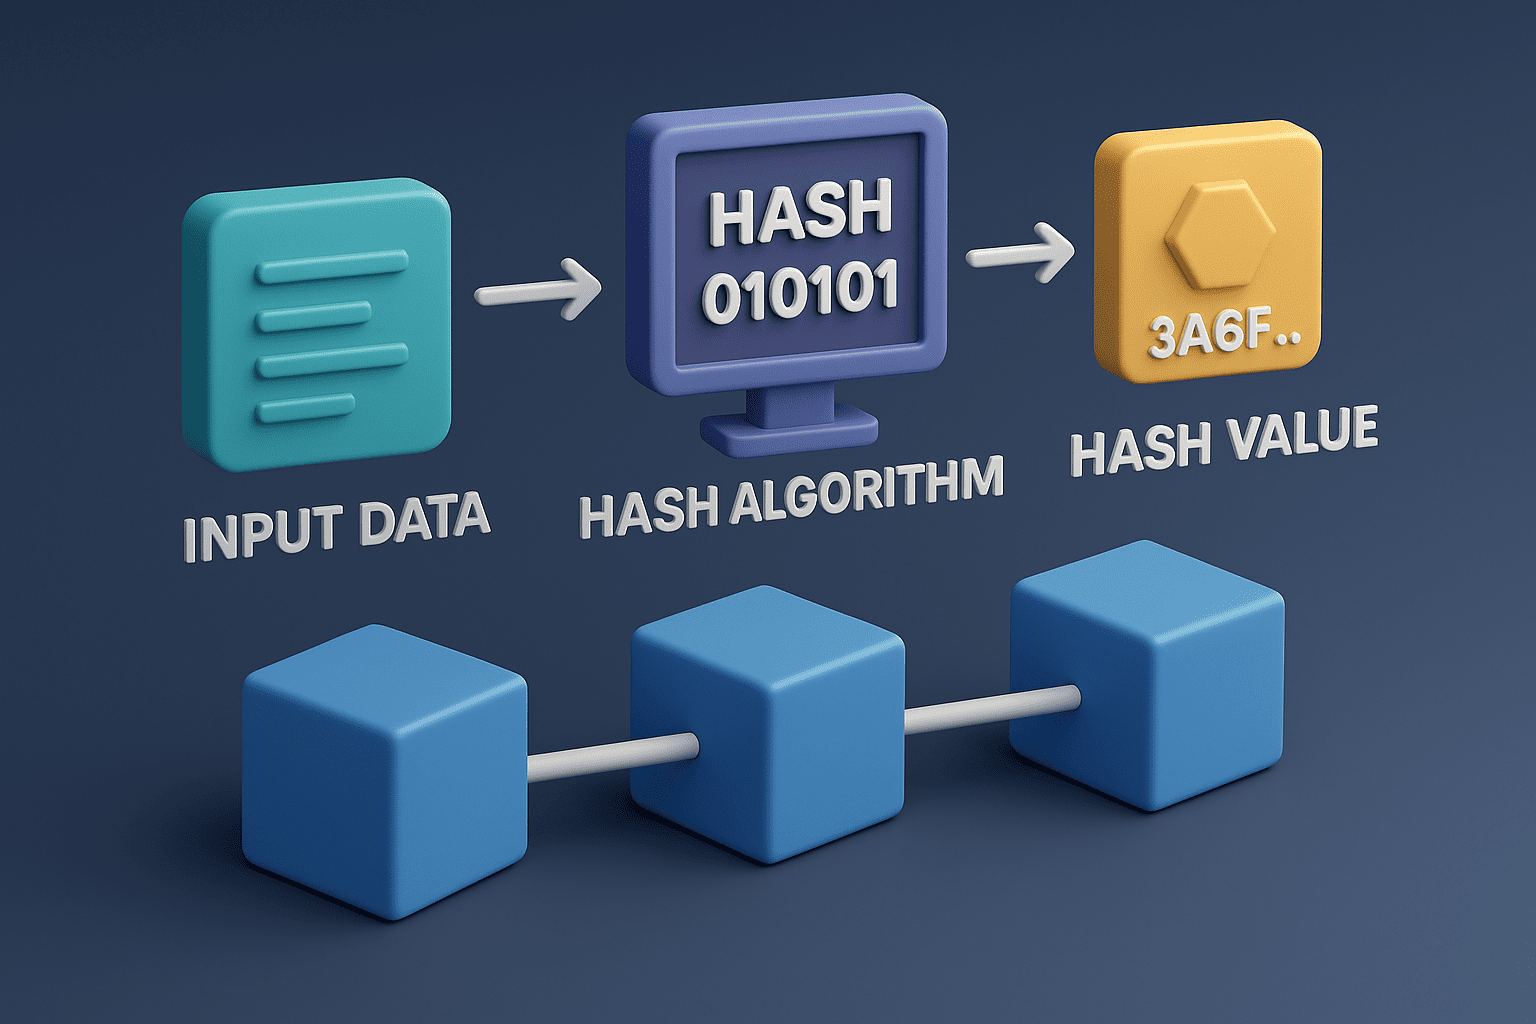
El algoritmo de encriptación es uno de los componentes fundamentales que garantizan la seguridad y la integridad dentro de una red de blockchain. En este artículo exhaustivo, exploraremos en detalle cómo funciona la encriptación en la blockchain, las propiedades esenciales de las funciones de encriptación criptográficas y por qué son fundamentales para los sistemas descentralizados. Examinaremos el algoritmo SHA-256 paso a paso, discutiremos la estructura y el propósito de los árboles Merkle y analizaremos cómo la Prueba de Trabajo aprovecha la encriptación para lograr el consenso.Finalmente, abordaremos ejemplos prácticos, compararemos los enfoques de varios proyectos de blockchain para el cifrado de hashes y examinaremos direcciones futuras como las funciones de hash postcuánticas y las estructuras Merkle avanzadas. Este artículo está diseñado para lectores que van desde entusiastas nuevos en la tecnología hasta ingenieros que buscan una comprensión más profunda, con un total de más de 2.000 palabras de análisis detallado.
1. ¿Qué es el encriptado y por qué es necesario?
1.1 Conceptos fundamentales
El encriptado es el proceso de convertir una entrada de tamaño arbitrario (como un mensaje o un bloque de datos) en una cadena de salida de tamaño fijo conocida como hash o digest. El algoritmo que realiza esta transformación se denomina función de hash. Existen muchos algoritmos de encriptado diferentes, pero en el contexto de la cadena de bloques, las funciones de encriptado criptográficas como SHA-256, SHA-3, Scrypt y otras se utilizan con mayor frecuencia. Estos algoritmos producen una salida única de longitud fija que representa los datos de entrada.
1.2 Propiedades de las funciones de hash criptográficas
Para que una función de hash sea adecuada en aplicaciones de blockchain, debe exhibir varias propiedades clave:
- Determinismo: La misma entrada siempre producirá la misma salida de hash. Esta consistencia es crucial para verificar la integridad de los datos.
- Eficiencia: Calcular el hash para cualquier entrada debería ser rápido, independientemente del tamaño de la entrada.
- Resistencia a la preimagen (Propiedad unidireccional): Dado un hash de salida, debería ser computacionalmente inviable inyectar datos para reconstruir la entrada original.
- ⸤Efecto Avalanche: Un ligero cambio en la entrada (incluso un solo bit) debería producir una salida de hash drásticamente diferente, impidiendo a los atacantes realizar modificaciones predecibles.
- Resistencia a las colisiones: Debería ser extremadamente poco probable encontrar dos entradas distintas que produzcan el mismo hash. Esto garantiza que cada conjunto de datos o transacción se represente de forma única.
Estas propiedades permiten que las funciones de encriptación se utilicen para la verificación de datos, identificadores únicos y como base para mecanismos de consenso complejos como la Prueba de Trabajo. Sin estas propiedades, los bloques podrían ser alterados o manipulados sin ser detectados.
2 . Rôle del encriptado en Blockchain
2.1 Cómo se aplican las funciones de encriptación en bloques
En una cadena de bloques, cada bloque contiene una colección de datos (transacciones, metadatos, una marca de tiempo) y hace referencia al bloque anterior a través de su hash. Una estructura típica de bloque incluye los siguientes campos:
- Hash del bloque anterior: El hash del bloque anterior, que vincula los bloques entre sí en una cadena.
- Lista de transacciones: Todas las transacciones incluidas en el bloque, serializadas en un formato específico.
- Marca de tiempo: El tiempo en el que se creó el bloque, generalmente representado en tiempo Unix (segundos desde el 1 de enero de 1970).
- Nonce: Un número que los mineros ajustan durante el proceso de minería para lograr un hash que cumpla con el requisito de dificultad de la red.
- Hash del bloque: El hash resultante calculado sobre todos los campos anteriores. Esto sirve como huella dactilar única del contenido del bloque.
Para crear un bloque válido, los mineros cambian repetidamente el nonce y calculan el hash de la cabecera del bloque hasta que encuentran un hash que satisfaga la dificultad objetivo (por ejemplo, que comience con un cierto número de ceros iniciales). Este proceso, conocido como minería, demuestra que se ha realizado un trabajo computacional significativo (Prueba de Trabajo) y que el bloque es válido dentro de las restricciones de dificultad actuales.
2.2 Garantizar la integridad y seguridad de los datos
Si se altera cualquier dato dentro de un bloque, como modificar una sola transacción, el hash resultante de ese bloque cambiará por completo debido al efecto avalancha. Dado que el encabezado de cada bloque incluye el hash del bloque anterior, alterar un solo bloque rompe la cadena para todos los bloques posteriores. En una red descentralizada donde cada participante mantiene una copia completa de la cadena de bloques, se vuelve prácticamente imposible alterar los datos históricos en toda la red más rápido de lo que se pueden añadir nuevos bloques. Por lo tanto, el encriptado proporciona un historial de transacciones inmutable y que deja constancia de cualquier alteración.
3. El algoritmo SHA-256: Estándar en las criptomonedas
3.1 ¿Qué es SHA-256?
SHA-256 (Algoritmo de hash seguro de 256 bits) forma parte de la familia SHA-2 de funciones de hash criptográficas desarrolladas por el Instituto Nacional de Estándares y Tecnología (NIST). Produce un valor de hash de 256 bits (32 bytes), que normalmente se representa como una cadena hexadecimal de 64 caracteres. Su seguridad se basa en su resistencia a las colisiones, su unidireccionalidad y el efecto avalancha, lo que lo convierte en una opción popular para aplicaciones de blockchain, particularmente en Bitcoin.
3.2 Visión general paso a paso de SHA-256
A continuación se describen los pasos principales para calcular un hash SHA-256 para un mensaje dado. Si bien las implementaciones reales implican operaciones binarias y constantes específicas, este esquema proporciona un marco conceptual:
- Empaquetado (Aumento del mensaje):
- Añade un solo bit '1' al final del mensaje original.
- Añade suficientes bits '0' de modo que la longitud total (en bits) sea congruente con 448 módulo 512.
- Añade la longitud del mensaje original como un entero de 64 bits en orden mayor.
- El resultado se divide en bloques de mensajes de 512 bits para su procesamiento.
- Inicialización: Se definen ocho valores de hash iniciales de 32 bits (H0 a H7) según estándares. Estas constantes se derivan de las partes fraccionarias de las raíces cuadradas de los primeros ocho números primos (del 2 al 19).
- Procesamiento de cada bloque de 512 bits:
- Horario del mensaje (W0 – W63):
- Divida el bloque de 512 bits en dieciséis palabras de 32 bits W0 a W15.
- Para i de 16 a 63, calcule: Wi = σ1(Wi–2) + Wi–7 + σ0(Wi–15) + Wi–16, donde σ0 y σ1 son funciones binarias definidas (rotaciones, desplazamientos, XOR).
- Inicializar variables de trabajo: Establezca A = H0, B = H1, C = H2, D = H3, E = H4, F = H5, G = H6, H = H7.
- Bucle principal de compresión (64 rondas): Para i de 0 a 63:
- Horario del mensaje (W0 – W63):
- T1 = H + Σ1(E) + Ch(E, F, G) + Ki + Wi
- T2 = Σ0(A) + Maj(A, B, C)
- H = G; G = F; F = E; E = D + T1; D = C; C = B; B = A; A = T1 + T2
Donde Σ0, Σ1, Ch y Maj son funciones binarias definidas por el estándar SHA-256, y Ki son constantes de 64 rondas derivadas de las partes fraccionarias de las raíces cúbicas de los primeros 64 números primos.
- Actualizar los valores de hash: Después de 64 rondas, calcule: H0 = H0 + A; H1 = H1 + B; …; H7 = H7 + H.
- Salida final del hash: Después de procesar todos los bloques de mensajes, concatene H0 a H7 para producir el hash final de 256 bits. Cualquier cambio de un solo bit en el mensaje original resultará en un hash drásticamente diferente debido al efecto avalancha.
Esta transformación rigurosa garantiza que SHA-256 sea a la vez resistente a colisiones y resistente a preimpresiones para entradas suficientemente largas, lo que lo hace ideal para validar los encabezados de bloques.
3.3 Doble SHA-256 en Bitcoin
Bitcoin aplica SHA-256 dos veces (doble SHA-256) al encabezado del bloque. Específicamente:
- Primero, calcule H1 = SHA-256(bloque_encabezado).
- Luego, calcule H2 = SHA-256(H1).
El H2 resultante se compara con el umbral objetivo actual (objetivo de dificultad). Solo si el H2 es menor o igual al objetivo, el bloque se considera válido. Se eligió el encriptado doble para mitigar vulnerabilidades teóricas y fortalecer la resistencia a las colisiones. Cualquier modificación en el encabezado del bloque, como cambiar una transacción, requiere recalcular el hash dos veces, de modo que los adversarios no puedan alterar fácilmente los bloques históricos sin volver a realizar todo el trabajo.
4. Estructura del árbol Merkle y su papel
4.1 Fundamentos de los árboles Merkle
Un árbol Merkle (o árbol de hash) es un árbol binario en el que cada nodo hoja contiene el hash de una transacción individual, y cada nodo no hoja (interno) contiene el hash de la concatenación de los hashes de sus dos nodos hijos. El único hash en la parte superior del árbol se conoce como la raíz Merkle y resume el conjunto completo de transacciones de ese bloque. Si alguna transacción cambia, su hash de hoja cambia, propagándose hacia arriba y alterando la raíz Merkle, lo que indica manipulación.
4.2 Construyendo y verificando un árbol Merkle
- Hashear las transacciones individuales: Calcule el hash de cada transacción utilizando una función de hash elegida (p. ej., SHA-256). Estos se convierten en los nodos hojas.
- Emparejar y hashear hacia arriba: Para cada par de hashes de hojas, cóntenarlos y calcule el hash de esa concatenación para formar el hash del nodo padre.
- Recursar hasta la raíz: Continúe emparejando hashes en cada nivel hasta que quede un solo hash en la parte superior; esta es la raíz Merkle.
- Gestión de número impar de hojas: Si hay un número impar de nodos hojas, duplicate el último hash para formar un par de modo que cada nivel tenga un número par de nodos.
Para demostrar que una transacción dada está incluida en un bloque, un cliente solo necesita el hash de la transacción y los hashes de sus «hermanos» a lo largo del camino hasta la raíz. Esta prueba de Merkle o camino de Merkle suele implicar O(log n) hashes para n transacciones. Los clientes ligeros (nodos SPV) pueden, por lo tanto, verificar la inclusión sin descargar todo el bloque, reduciendo considerablemente los requisitos de ancho de banda y almacenamiento.
4.3 Ventajas de los árboles Merkle
- Eficiencia espacial: Solo se necesita un pequeño subconjunto de hashes para verificar una sola transacción, en lugar de la lista completa de transacciones.
- Verificación rápida: Las pruebas Merkle permiten comprobaciones rápidas del encaje de la transacción con un tiempo O(log n).
- Escalabilidad: A medida que el número de transacciones aumenta, el tamaño de la prueba crece de forma logarítmica, lo que la hace práctica incluso para bloques grandes.
5. Prueba de trabajo: por qué la complejidad de la encriptación importa
5.1 Mecanismo de Prueba de Trabajo
La Prueba de Trabajo (PoW) es un mecanismo de consenso en el que los participantes (mineros) gastan esfuerzo computacional para resolver un rompecabezas criptográfico, a saber, encontrar un nonce que produzca un hash de bloque por debajo de un umbral objetivo determinado. En Bitcoin:
- Los mineros ensamblan un bloque candidato incluyendo una lista de transacciones, una marca de tiempo, el hash del bloque anterior y un nonce inicial.
- Calculan el doble hash SHA-256 del encabezado del bloque. Si el hash resultante es menor que el objetivo actual de la red (basado en la dificultad), el bloque es válido y se transmite a la red.
- Si el hash no es lo suficientemente bajo, los mineros incrementan el nonce y calculan el hash de nuevo, repitiendo hasta encontrar un hash válido.
Esta encriptación iterativa exige inmensos recursos computacionales y energía. Garantiza que crear un nuevo bloque requiere un trabajo real, previniendo los ataques de Sybil y haciéndolo computacionalmente poco práctico para que los actores malintencionados superen al resto de la red.
5.2 Ajuste de dificultad
En Bitcoin, el objetivo de dificultad se recalibra cada 2.016 bloques (aproximadamente dos semanas) para mantener un tiempo promedio de generación de bloques de 10 minutos. Si se han encontrado bloques más rápido que el intervalo objetivo, la dificultad aumenta; si más despacio, disminuye. Este ajuste dinámico depende directamente de la potencia de encriptación en la red: una mayor tasa de encriptación total conduce a una mayor dificultad, y viceversa.
5.3 Coste de los ataques y la seguridad de la red
Para atacar con éxito una cadena de bloques PoW (por ejemplo, ejecutar un ataque del 51 %), un adversario debe controlar más de la mitad de la tasa de compresión hash total de la red. Los costes computacionales y energéticos requeridos para ello superan los beneficios potenciales en la mayoría de los escenarios, lo que hace que tales ataques sean económicamente irracionales. Por lo tanto, las funciones de compresión hash sustentan la seguridad e inmutabilidad de las cadenas de bloques basadas en PoW.
6. Ejemplos de encriptación en varios proyectos de Blockchain
6.1 Ethereum y Keccak-256
Ethereum utiliza Keccak-256, una variante del candidato SHA-3, en lugar de SHA-256. Sus usos incluyen:
- Generación de direcciones: Las direcciones Ethereum se derivan de los últimos 20 bytes del hash Keccak-256 de una clave pública.
- Hash de transacciones: Los datos de cada transacción se encriptan con Keccak-256 para producir un identificador único.
- Ethash (Prueba de trabajo): El algoritmo PoW de Ethereum, Ethash, está diseñado para ser resistente a la memoria y a los ASIC, ya que se basa internamente en Keccak-256. Los mineros deben acceder a un gran conjunto de datos pseudoaleatorio llamado DAG (Gráfico Acyclic Dirigido), lo que evita la dominancia del hardware ASIC.
Al elegir Keccak-256, Ethereum se volvió más resistente contra vulnerabilidades específicas de SHA-2 y optimizó su PoW para la descentralización.
6.2 Litecoin y Scrypt
Litecoin opta por el algoritmo de encriptación Scrypt en lugar de SHA-256 para reducir la ventaja de los mineros ASIC especializados. Atributos clave de Scrypt:
- Dureza de la memoria: Scrypt requiere una memoria (RAM) significativa para el cálculo, lo que lo hace caro construir ASIC que puedan superar al hardware de uso general.
- Amabilidad con GPU/CPU: Las GPU y CPU ordinarias pueden minar Litecoin de manera eficiente, promoviendo un panorama minero más descentralizado.
- Dificultad adaptativa: Al igual que Bitcoin, Litecoin ajusta su dificultad aproximadamente cada 2,5 minutos para apuntar a un tiempo de bloque de 2,5 minutos, con la potencia de encriptación medida en hashes de Scrypt por segundo.
6.3 Métodos alternativos: Equihash y CryptoNight
Otras cadenas de bloques utilizan enfoques únicos de encriptación para objetivos especializados como la privacidad o la resistencia a ASIC:
- Equihash: Utilizado por Zcash, Equihash es un algoritmo de Prueba de Trabajo que es tanto intensivo en memoria como en CPU. Permite pruebas zk-SNARK (sin conocimiento) para transacciones privadas. Su dureza de memoria lo hace resistente a los ASIC, lo que fomenta una participación más amplia.
- CryptoNight: Empleado por Monero, CryptoNight está diseñado para ser resistente a los ASIC al requerir accesos aleatorios frecuentes a la memoria (bufetes de anillo) y encriptación sobre una gran huella de memoria. Esto obliga a la minería de CPU/GPU y mejora la privacidad del usuario al combinar firmas de anillo y direcciones sigilosas.
7 . Ejemplos prácticos y casos de uso
7.1 Demostrando el cálculo de SHA-256
Considere calcular SHA-256 para una cadena de texto simple “¡Hola, blockchain!”. Usando cualquier calculadora SHA-256, obtendría aproximadamente:
7509e5bda0c762d2bac7f90d758b5b2263a530d3adf1f7f3b6d5f5a9be1c9b7b
Si cambias solo un carácter, por ejemplo, “¡hola, blockchain!”, el hash cambia por completo debido al efecto avalancha:
b8ae20f1b1ea8ec2d47f14f16a3dc61b7a8d89f5e8f8bb5f5e2f5e5bc2a0d8b9
Esta diferencia dramática demuestra que incluso la más mínima modificación de la entrada produce una huella digital muy diferente.
7.2 Construyendo un árbol Merkle con cuatro transacciones
| Transacción | Hash de transacción (Hoja) |
|---|---|
| Tx1 | SHA-256("Tx1") = d1f7e6a1f89b4c8d23... (32 bytes) |
| Tx2 | SHA-256("Tx2") = e2a3d8f7c5b4a2d1f9... (32 bytes) |
| Tx3 | SHA-256("Tx3") = f3b5c7d9e8a4b6c2d5... (32 bytes) |
| Tx4 | SHA-256("Tx4") = a4c6d8e9f2b3c7a5d6... (32 bytes) |
A continuación, calcule los nodos intermedios (nivel 1):
- Hash12 = SHA-256(d1f7e6a1f89b4c8d23... || e2a3d8f7c5b4a2d1f9...)
- Hash34 = SHA-256(f3b5c7d9e8a4b6c2d5... || a4c6d8e9f2b3c7a5d6...)
Luego calcule la raíz Merkle (nivel 2):
- MerkleRoot = SHA-256(Hash12 || Hash34)
Esta raíz Merkle se almacena en el encabezado del bloque y refleja la integridad combinada de las cuatro transacciones. Para verificar que Tx3 pertenece a este bloque, un cliente ligero solo necesita el MerklePath: el hash de Tx3, el hash de su hoja hermana (Tx4) y la hermana de su padre (Hash12). La recálculo ascendente confirma la raíz Merkle sin requerir todos los datos de la transacción.
8. Ventajas y limitaciones del encriptado en Blockchain
8.1 Ventajas
- Integridad de los datos: Las funciones de hash revelan inmediatamente cualquier cambio en los datos originales porque incluso una modificación de un solo bit produce un hash completamente diferente.
- Seguridad: Las propiedades criptográficas lo hacen computacionalmente inviable revertir los datos o encontrar colisiones dentro de un plazo razonable.
- Verificación descentralizada: Cada participante de la red puede verificar de forma independiente la integridad del bloque sin confiar en un tercero.
- Pruebas de transacciones eficientes: Las pruebas Merkle permiten a los clientes SPV verificar la inclusión de las transacciones de forma rápida utilizando datos O(log n).
- Fundación del consenso: La prueba de trabajo se basa en cálculos de encriptación para asegurar la red, lo que hace que los ataques del 51% sean prohibitivamente costosos.
8.2 Limitaciones y desafíos
- Alto consumo de energía (PoW): La minería requiere una potencia computacional y electricidad extensas para encontrar un nonce válido, lo que resulta en un impacto medioambiental significativo.
- Preocupaciones de escalabilidad: El aumento del volumen de transacciones conduce a tamaños de bloque más grandes y árboles Merkle más profundos, lo que puede ralentizar la verificación y aumentar los requisitos de almacenamiento.
- Complejidad de la implementación: Desarrollar y optimizar funciones de compresión de texto cifrada seguras en diferentes plataformas requiere experiencia criptográfica especializada.
- Vulnerabilidades cuánticas: Los futuros ordenadores cuánticos podrían ser capaces de romper funciones de compresión de texto existentes como SHA-256 en un tiempo factible, lo que haría necesario el paso a algoritmos postcuánticos.
9. Direcciones futuras en la tecnología de encriptación de hash
La tecnología blockchain está evolucionando rápidamente, y el encriptado sigue siendo central en las nuevas innovaciones. Las áreas clave de desarrollo incluyen:
9.1 Funciones de encriptación postcuántica
A medida que avanza la computación cuántica, las funciones de hash clásicas como SHA-256 y SHA-3 podrían volverse vulnerables. Los investigadores están diseñando funciones de hash críptográficas postcuánticas que se basan en problemas matemáticos que se cree que son difíciles incluso para las computadoras cuánticas (p. ej., construcciones basadas en retículas). Estas nuevas funciones de hash tienen como objetivo mantener la resistencia a las colisiones y las propiedades unidireccionales en una era postcuántica.
9.2 Optimizar las estructuras Merkle
Las cadenas de bloques de alto rendimiento (aplicaciones de IoT, redes a gran escala) requieren árboles Merkle más eficientes para reducir los costes de almacenamiento y computacionales. Las innovaciones incluyen:
- Árboles Merkle esparcidos: Utilizados para conjuntos de datos grandes pero esparcidos. Las hojas faltantes se tratan como hashes predeterminados, lo que permite una representación compacta y pruebas eficientes.
- Cordilleras Merkle: Empleadas en sistemas que producen múltiples árboles con el tiempo, lo que permite la adición eficiente de nuevos datos sin volver a calcular estructuras completas.
9.3 Nuevos mecanismos de consenso que involucran el encriptado
Más allá de la Prueba de Trabajo, varios algoritmos de consenso continúan aprovechando el encriptado para diferentes propósitos:
- Prueba de participación (PoS): Aunque no requiere una criptografía de compresión computacional intensiva, PoS utiliza funciones de compresión para generar firmas digitales y garantizar la selección impredecible de validadores.
- Prueba de autoridad (PoA): Se basa en autoridades designadas para firmar bloques. La compresión sigue siendo la base de la validación e integridad de los bloques.
- Prueba de historia (PoH): Utilizada por Solana. PoH crea un registro criptográfico del tiempo al enlazar las compresiones, produciendo un orden de eventos verificable sin relojes sincronizados.
10. Conclusión
El algoritmo de encriptación es un componente indispensable de la tecnología blockchain, que respalda la integridad, la seguridad y el consenso de los datos. A través de las propiedades de las funciones de encriptación criptográficas, como SHA-256, las cadenas de bloques logran registros verificables contra alteraciones y una protección robusta contra la manipulación. Los árboles Merkle permiten mecanismos eficientes de prueba de inclusión, mientras que la Prueba de Trabajo aprovecha la dificultad computacional de encontrar hashes válidos para asegurar redes descentralizadas.Aunque persisten desafíos, como el alto consumo de energía, los obstáculos de escalabilidad y las crecientes amenazas cuánticas, la investigación continua sobre funciones de encriptación hash poscuántica y estructuras de datos optimizadas promete mantener la cadena de bloques resiliente y eficiente. Comprender cómo funciona el encriptado es crucial para apreciar las bases de los sistemas de cadena de bloques y su evolución continua.