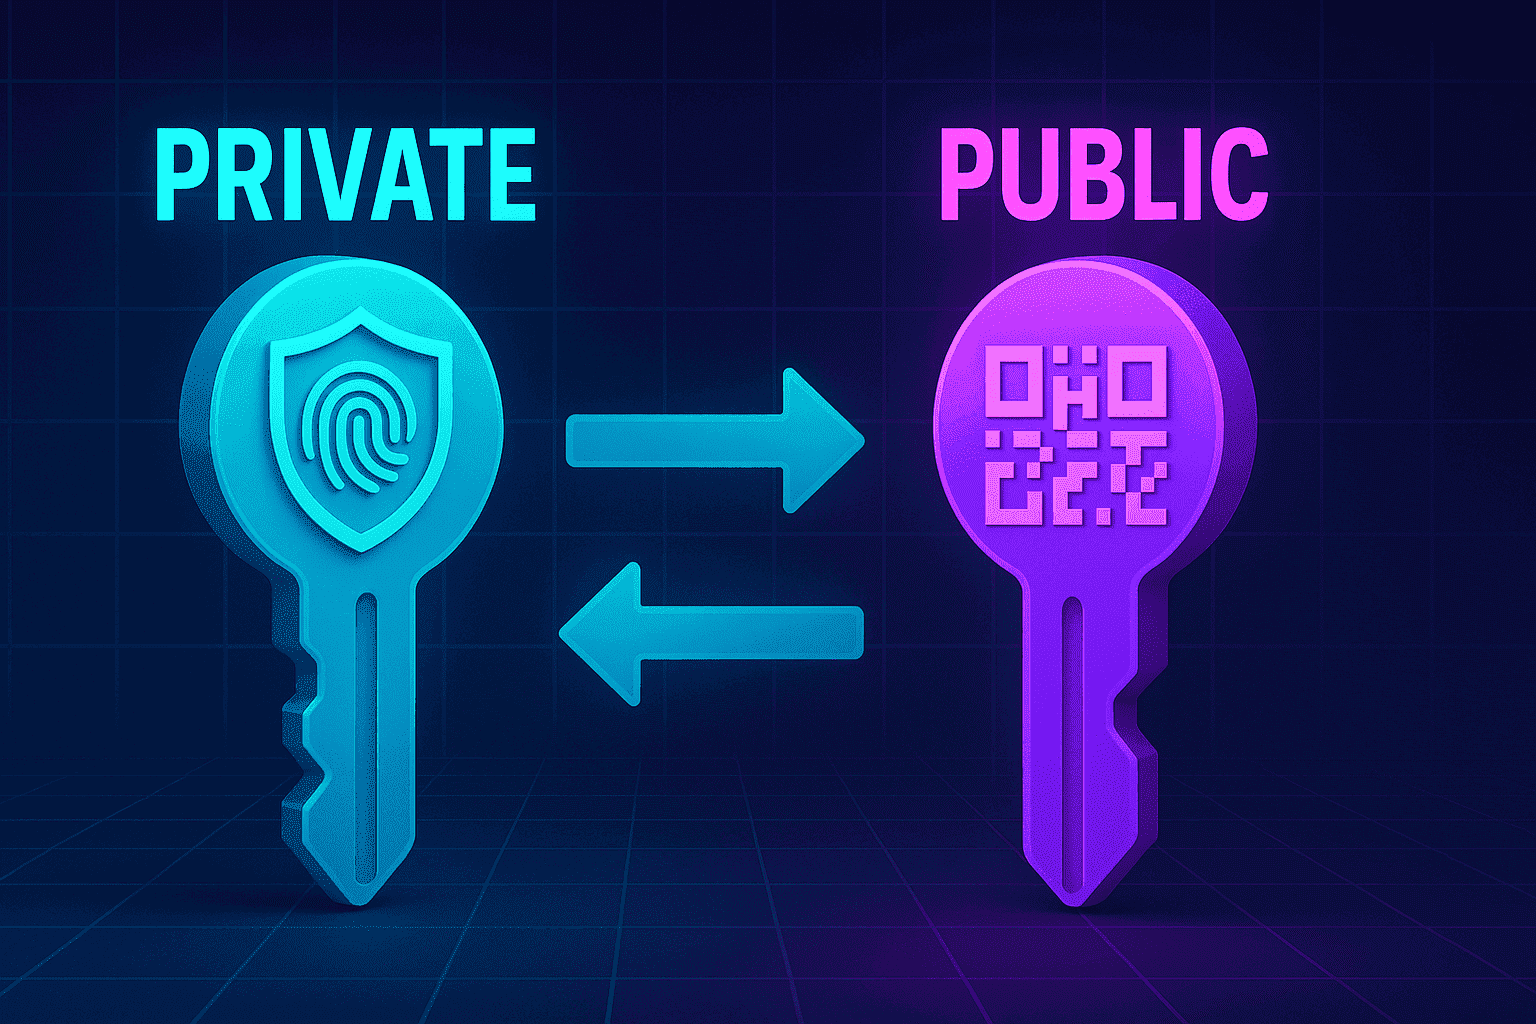
La criptografía asimétrica es la base de la comunicación segura en el mundo digital moderno. En el centro de este paradigma se encuentran las llaves públicas y privadas, que juntas forman un par de claves que permiten el cifrado, el descifrado, la autenticación y la no repudiación. Si bien la clave pública se distribuye abiertamente a cualquier persona que desee enviarle datos cifrados o verificar sus firmas digitales, la clave privada permanece estrictamente confidencial, otorgándole la autoridad exclusiva para descifrar mensajes y firmar transacciones.Esta guía ofrece una visión profunda de cómo se generan, gestionan y aplican estas claves en una variedad de contextos del mundo real, desde billeteras de criptomonedas hasta certificados SSL/TLS, e incluye prácticas recomendadas detalladas para proteger sus activos.
1. Conceptos fundamentales
En la criptografía asimétrica (de clave pública), un par de claves consiste en una clave privada y una clave pública. Matemáticamente vinculadas, estas claves realizan funciones complementarias: cualquier cosa cifrada con la clave pública solo puede descifrarse por la clave privada asociada, y viceversa. Esta relación unidireccional te permite compartir tu clave pública ampliamente: cualquiera puede usarla para enviarte datos confidenciales, mientras que tu clave privada permanece secreta, asegurando que solo tú puedas descifrar esos mensajes o generar firmas digitales verificables.Por lo tanto, la criptografía asimétrica proporciona confidencialidad, integridad y autenticidad sin necesidad de un canal secreto compartido.
2 . La Clave Privada
2.1 Definición y papel
Una clave privada es un número grande generado aleatoriamente, comúnmente de 256 bits en la criptografía de curva elíptica (ECC) o hasta 4096 bits para RSA, utilizado para descifrar datos cifrados con su clave pública correspondiente y para crear firmas digitales. La posesión de la clave privada es la prueba definitiva de identidad: confirma que solo usted autorizó una transacción o mensaje dado.
2.2 Generación de la clave
Las claves privadas se generan utilizando generadores de números aleatorios criptográficamente seguros (CSPRNG) dentro de bibliotecas de software o módulos de hardware de confianza. Para ECC, la clave es un entero aleatorio dentro del campo finito definido por la curva elíptica (p. ej., secp256k1). La recopilación rigurosa de entropía y la gestión de semillas garantizan que las claves privadas sean impredecibles y se distribuyan uniformemente en el espacio de claves, lo que hace que los ataques por fuerza bruta sean computacionalmente inviables.
2.3 Almacenamiento y protección
- Billeteras de hardware: Guarda tu clave privada dentro de un dispositivo dedicado aislado de Internet.
- Almacenamiento frío: Guarda copias de seguridad en papel o metal de frases semilla mnémicas en ubicaciones seguras y fuera de línea.
- Configuraciones de multisignatura: Distribuye el control entre múltiples dispositivos o partes, requiriendo varias claves para autorizar operaciones de alto valor.
- Enclaves seguros: Utiliza entornos de ejecución de confianza (TEE) en procesadores modernos para aislar el material de la clave del sistema operativo host.
No asegurar su clave privada puede provocar el robo de fondos, el acceso no autorizado a datos cifrados o la firma fraudulenta de transacciones. Siga siempre una política estricta de gestión de claves adaptada a su modelo de amenazas.
2.4 Esquemas de firma múltiple
Un esquema multisig requiere M de N claves privadas separadas para firmar conjuntamente una transacción o un mensaje. Por ejemplo, en una billetera multisig 2-de-3, se necesitan dos claves privadas distintas para autorizar un gasto. Esto mejora la seguridad al mitigar los fallos en un solo punto: incluso si una clave está comprometida, un atacante no puede ejecutar transacciones sin el quorum mínimo.
3 . La Clave Pública
3.1 Definición y Propiedades
La clave pública se deriva de la clave privada mediante una función matemática unidireccional. Permite a los demás:
- Encriptar los datos que solo la clave privada puede descifrar.
- Verificar las firmas digitales creadas por la clave privada.
Dado que la derivación es una función unidireccional, es computacionalmente inviable ingeniería inversa de la clave privada a partir de la clave pública, preservando la confidencialidad incluso cuando la clave pública se publica.
3.2 Distribución y confianza
Para prevenir los ataques hombre en medio, las claves públicas a menudo están vinculadas a la identidad a través de certificados en una Infraestructura de Claves Públicas (PKI). Las Autoridades de Certificados (AC) validan los documentos de identidad y emiten certificados firmados que acreditan la autenticidad de una clave pública. Alternativamente, los modelos descentralizados de “red de confianza” permiten que los pares firmen las claves de los demás, construyendo confianza de forma orgánica sin una autoridad central.
4. Operaciones clave
4.1 Encriptación y descifrado
Cuando Alice quiere enviar un mensaje confidencial a Bob, utiliza la clave pública de Bob para cifrar el texto plano. El cifrado resultante viaja a través de cualquier red, pero solo Bob, que posee la clave privada correspondiente, puede descifrarlo de nuevo a forma legible. Este proceso garantiza la confidencialidad de los datos, incluso si un adversario intercepta la transmisión.
4.2 Firmas digitales y verificación
Para la autenticación y la integridad, Bob puede firmar un mensaje calculando un hash y luego aplicando su clave privada para producir una firma. Cualquiera que tenga la clave pública de Bob puede verificar que la firma coincide con el mensaje y que solo podría haber sido generada por él. Esto establece la no repudio: Bob no puede negar más tarde haber firmado ese mensaje.
5 . Algoritmos y Estándares
5.1 RSA, ECC y EdDSA
- RSA: La seguridad depende de la dificultad de factorizar números semiprimos grandes. Los tamaños de clave comunes oscilan entre 2048 y 4096 bits; las claves más grandes proporcionan una mayor seguridad, pero también cálculos más lentos.
- Criptografía de curvas elípticas (ECC): Proporciona una seguridad equivalente utilizando claves mucho más pequeñas (p. ej., 256 bits en secp256k1 ≈ RSA de 3072 bits). Las operaciones de ECC son más rápidas y eficientes para aplicaciones modernas.
- EdDSA (ed25519): Un esquema de firma moderno construido sobre curvas Twisted Edwards, que ofrece un alto rendimiento, implementaciones más sencillas y resistencia a los ataques por canal lateral.
5.2 Frases semilla mnemónicas (BIP-39)
Estándares como BIP-39 definen cómo convertir un valor aleatorio de entropía en una frase mnemónica legible para los humanos (tipicamente 12, 18 o 24 palabras). Esta frase semilla puede regenerar de forma determinista toda la estructura jerárquica de la clave (billeteras HD) para criptomonedas, simplificando las copias de seguridad y la recuperación mientras se mantiene la seguridad criptográfica.
6. Aplicaciones prácticas
- Billeteras de criptomonedas: Las claves privadas firman las transacciones; las claves públicas (o direcciones derivadas) reciben los fondos.
- Certificados SSL/TLS: Los servidores web presentan certificados de clave pública firmados a los navegadores, cifrando el tráfico y verificando la identidad del servidor.
- PGP/GPG: Los clientes de correo electrónico utilizan claves públicas para cifrar los mensajes y verificar las firmas digitales, garantizando la seguridad de extremo a extremo.
- Autenticación SSH: Los desarrolladores almacenan las claves privadas localmente y suben las claves públicas a los servidores, lo que permite el inicio de sesión basado en claves sin contraseñas.
- Firma de código: Los editores de software firman los ejecutables con claves privadas; los usuarios verifican la integridad con la clave pública correspondiente.
- Autenticación de dispositivos IoT: Los pares de claves ligeros identifican y protegen las comunicaciones entre los dispositivos de borde y los servicios en la nube.
7 . Tabla 1. Comparación de las claves privadas y públicas
| Propiedad | Clave privada | Clave pública |
|---|---|---|
| Función principal | Descifrar datos, crear firmas | Encriptar datos, verificar firmas |
| Distribución | Mantener en secreto (almacenamiento fuera de línea) | Compartir libremente |
| Generación | Salida aleatoria de CSPRNG | Derivado de la clave privada |
| Riesgo de seguridad | La compromisión de la clave conduce a una pérdida total | Riesgo mínimo si se revoca correctamente |
8 . Tabla 2. Lista de verificación de gestión de claves
| Paso | Acción |
|---|---|
| 1 | Generar claves en un entorno offline y seguro |
| 2 | Almacenar la clave privada en hardware o almacenamiento frío |
| 3 | Hacer copias de seguridad de las frases semilla mnémicas en múltiples ubicaciones |
| 4 | Implementar multisig para operaciones de alto valor |
| 5 | Rotar y revocar regularmente las claves antiguas |
9 . Preguntas frecuentes
- ¿Qué ocurre si pierdo mi clave privada? Sin ella, los datos cifrados y los activos digitales son irrecuperables; mantenga siempre copias de seguridad seguras.
- ¿Puedo derivar mi clave privada a partir de mi clave pública? No, los algoritmos criptográficos garantizan una derivación unidireccional para garantizar la seguridad.
- ¿Cuánto tiempo tarda la verificación de la firma? Normalmente milisegundos, dependiendo del hardware y del algoritmo.
- ¿Son seguras las bases de datos de claves basadas en la nube? Añaden comodidad, pero introducen vectores de ataque adicionales; prefiera dispositivos de hardware.
- ¿Cuál es mejor, RSA o ECC? ECC proporciona seguridad equivalente con tamaños de clave más pequeños y operaciones más rápidas.
- ¿Cuántas palabras hay en una frase semilla? Las longitudes estándar son 12, 18 o 24 palabras según BIP-39.
- ¿Qué es multisig? Un esquema que requiere múltiples firmas de claves independientes para autorizar una acción.
- ¿Cómo protejo contra los ataques por canal lateral? Utilice billeteras de hardware con contramedidas integradas e implementaciones de tiempo constante.
- ¿Puedo reutilizar una clave para múltiples propósitos? La mejor práctica es utilizar claves dedicadas para cifrado, firma y autenticación.
- ¿Cuándo debo rotar mis claves? Regularmente, e inmediatamente si se sospecha un compromiso o después de cambios significativos de personal.
- ¿Qué es el enclavamiento de claves? Vincular una clave pública conocida a un servicio para prevenir el falsificación de certificados.
- ¿Cómo revoco una clave comprometida? Publica un certificado de revocación o actualiza tu PKI/registro para marcarla como inválida.
Conclusión
Comprender la interacción entre las claves públicas y privadas es esencial para garantizar la seguridad de las comunicaciones digitales, las transacciones financieras y la distribución de software. Al seguir estándares sólidos de generación de claves, emplear prácticas de almacenamiento y copia de seguridad seguras y adoptar técnicas avanzadas como los esquemas de firmas múltiples y la rotación de claves, puedes reducir significativamente el riesgo de compromisos. Ya seas un desarrollador de blockchain, administrador de sistemas o usuario consciente de la privacidad, dominar la gestión de claves te permitirá proteger tus datos y mantener la confianza en un mundo cada vez más interconectado.